Chapter Zero Slovenia
Kibernetska odpornost se gradi pred krizo in zahteva več kot skladnost
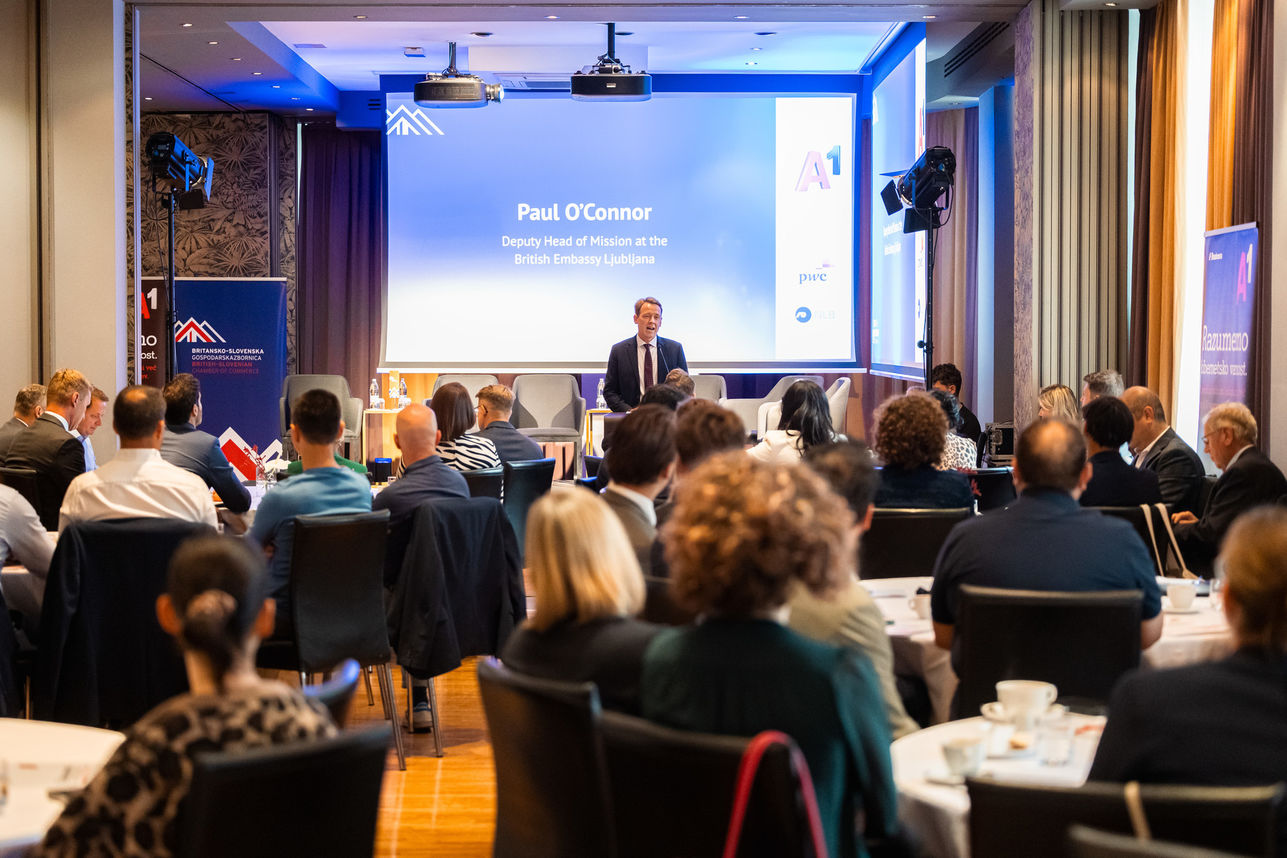
Ljubljana, 24. september 2026 – Kibernetska odpornost se gradi veliko prej, preden pride do izpada sistema. Temelji na poznavanju storitev, brez katerih podjetje ne more delovati, jasni odgovornosti za sprejemanje odločitev ob nepopolnih informacijah, dejansko preizkušenih načrtih za obnovo ter sposobnosti različnih ekip, da ob incidentu hitro ukrepajo. Skladnost predstavlja pomembno osnovo, pravi preizkus pa nastopi, ko incident poseže v poslovanje in mora organizacija zagotoviti neprekinjeno delovanje ključnih storitev. Temu je bila namenjena tudi zadnja konferenca Tea with Reason v organizaciji Britansko-slovenske gospodarske zbornice.
Napadalec lahko v sistemih organizacije ostane več mesecev, preden pride do vidnih posledic. Adel Abusara, direktor za kibernetsko varnost, PwC CEE, je v uvodoma poudaril, da se je zavedanje o kibernetskih tveganjih na ravni vodstev močno povečalo, precej manjše pa ostaja zaupanje organizacij v sposobnost, da incident tudi prestanejo. Podatki PwC so pokazali, da je le 6 odstotkov organizacij povsem prepričanih v svojo odpornost na vsa obravnavana tveganja.
Ključna razlika se po besedah Abusare pokaže takrat, ko preventiva ni več dovolj. "Danes se vsaka organizacija, ne glede na svojo velikost ali dejavnost, sooča z istimi napadalci, vse večjo kompleksnostjo in naraščajočimi regulatornimi pričakovanji. Razlika je v odpornosti: zmožnost prenesti motnjo, ohraniti ključne storitve, zanesljivo obnoviti delovanje in upravljanje tveganj spremeniti v konkurenčno prednost. Z drugimi besedami: skladnost je tisto, kar se preverja pri reviziji, odpornost pa je tisto, kar preostane ob treh zjutraj."
Razlika med tem, da ima organizacija določene ukrepe vzpostavljene, in tem, da ve, ali bodo ti dejansko delovali pod pritiskom, je bila tudi ena od osrednjih tem prvega panela, ki ga je moderiral Mark Vidrih, svetovalec za korporativno komuniciranje v agenciji Pristop. Razprava se je hitro premaknila od tega, kaj imajo organizacije zapisano na papirju, k vprašanju, kako kibernetska tveganja obvladujejo v praksi.
Mnoga podjetja še vedno ne poznajo dovolj dobro lastnih procesov oziroma posledic, ki bi jih imel izpad ključnega sistema za poslovanje, je opozoril Blaž Osrajnik, vodja portfelja novih poslovnih priložnosti v A1 Slovenija. Namesto občutka varnosti, ki ga lahko dajejo izpolnjene zahteve in varnostne kopije, je poudaril pomen vaj, neodvisnih varnostnih ocen za odkrivanje šibkih točk ter večje pozornosti tveganjem v dobavnih verigah. Širše gledano so po njegovih besedah bolje pripravljene organizacije, ki kibernetsko varnost razumejo kot proces upravljanja tveganj in ne zgolj kot nabor tehnologij. V A1 Slovenija pri tem združujejo lokalno strokovno znanje in mednarodne izkušnje Skupine A1 ter podjetjem pomagajo graditi varnejše in odpornejše poslovno okolje.
Regulativa lahko vzpostavi jasnejšo strukturo in odgovornost, sama po sebi pa še ne pokaže, ali bo organizacija po napadu sposobna nadaljevati poslovanje. Rok Praprotnik, vodja Skladnosti poslovanja in krepitve integritete v NLB, je zato izpostavil, da je vse več pozornosti treba namenjati odpornosti: "To je tudi bistvo DORA in NIS2. Skladnost nam pove, kaj moramo imeti. Odpornost pokaže, ali to, kar imamo, dejansko deluje. Podobno je z varnostjo. Tam se sprašujemo, ali lahko napad preprečimo. Odpornost pa pomeni, ali napad lahko prenesemo, omejimo njegov vpliv, hitro vzpostavimo normalno delovanje in nemoteno zagotavljamo storitve strankam."
Regulatorni okvir vse več odgovornosti nalaga tudi neposredno vodstvom organizacij. Dr. Niko Gamulin, vršilec dolžnosti direktorja Urada vlade Republike Slovenije za informacijsko varnost, je predstavil napredek Slovenije pri izvajanju direktive NIS2, vključno s samoopredelitvijo približno 800 zavezancev in razvojem nacionalne platforme za prijavo incidentov ter izmenjavo informacij. Namen teh ukrepov je okrepiti sodelovanje in pripravljenost v kritičnih sektorjih, ko nove zahteve postajajo del vsakodnevnega upravljanja.
Za vodstva to pomeni, da morajo kibernetsko varnost obravnavati kot vprašanje organizacijske kulture, ne zgolj skladnosti. Stella Litou, direktorica Pro Plus in predsednica uprave RTL Hrvaška, je poudarila, da morajo vodilni kibernetska tveganja razumeti v poslovnem jeziku, vključno z morebitnimi finančnimi posledicami, če želijo ustrezno ukrepati. Strokovnjaki morajo zato tehnične informacije prevesti v podatke, na podlagi katerih lahko vodstvo sprejema odločitve. Opozorila je tudi na hitro razvijajoče se tehnologije, kot je umetna inteligenca, kjer je smiselno spodbujati eksperimentiranje, hkrati pa zagotavljati ustrezno upravljanje, ki temu razvoju sledi.
Drugi del konference se je od pripravljenosti na incidente premaknil k odločitvam, ki jih je treba sprejeti, ko je incident že v teku. Razpravo je moderiral Sašo Novak, svetovalec za strateško komuniciranje in odnose z javnostmi v S3M line, osredotočena pa je bila na prvih 24 ur, ko so organizacije pogosto podvržene nepopolnim informacijam, hkrati pa morajo omejiti napad, obnoviti delovanje, komunicirati z deležniki in izpolniti pravne obveznosti.
Izkušnja dejanskega kibernetskega napada je pokazala, kako hitro te prioritete postanejo zelo konkretne. Pavel Škerlj, izvršni direktor sektorja informacijskih tehnologij v Holding slovenske elektrarne, je spomnil, da je bil eden prvih korakov ob kibernetskem napadu na HSE leta 2023 ocena obsega težave in odklop sistemov od zunanjega sveta, da bi napadalcem prekinili dostop in preprečili nadaljnje širjenje napada. Jasne prioritete, usklajeno ukrepanje in čim hitrejša ponovna vzpostavitev delovanja so ključni, prav tako pa tudi preverjanje, ali je grožnja dejansko odpravljena, preden se sistemi vrnejo v običajno uporabo.
Prve ure incidenta hitro pokažejo tudi, ali so bile odgovornosti določene že pred krizo, se je strinjal Goce Kalamadevski, vodja oddelka za varnost programske opreme, Endava: "Prvih 24 ur kibernetskega incidenta je preizkus za vodstvo in tehnične zmogljivosti. Jasna odgovornost, informirane odločitve, dobro usklajene ekipe, učinkovita avtomatizacija in določanje prioritet na podlagi tveganj so ključni za hiter odziv." Dodal je, da se odpornost začne veliko prej, z varnimi sistemi, učinkovitim varnostnim delovanjem, simulacijskimi vajami, vnaprej pripravljenimi komunikacijskimi načrti in preizkušenimi postopki za obnovo.
Krizni načrt je uporaben le, če ga znajo ljudje tudi dejansko uporabiti. Prof. dr. Iztok Prezelj, redni profesor na Katedri za obramboslovje in predstojnik Obramboslovnega raziskovalnega centra, Fakulteta za družbene vede UL, je poudaril, da vaje pokažejo, kje notranje zmogljivosti morda ne bodo zadostovale in kdaj je smiselno vključiti zunanjo pomoč. Pripravljenost pa se ne konča z zaključkom krize. Analiza po incidentu ne sme ostati le pri prepoznavanju pomanjkljivosti, ampak mora voditi v konkretne spremembe načrtov in postopkov. Organizacije se lahko učijo tudi iz izkušenj drugih, namesto da čakajo, da enake pomanjkljivosti razkrije njihov lastni incident.
Enaka pripravljenost je potrebna tudi pri komuniciranju, pa je prepričan Jernej Smisl, direktor Pristopa, ki je dodal, da je treba načrte kriznega upravljanja redno preizkušati, saj se tveganja in okoliščine hitro spreminjajo. Komunikacija v času incidenta mora biti transparentna do prizadetih partnerjev, medijev in regulatorjev, vodilni pa morajo biti pripravljeni na javno komuniciranje. Priprava na zahtevna vprašanja se začne že pred krizo, ne šele takrat, ko mediji že pričakujejo odgovore.
Hitrost ukrepanja pa je treba uskladiti tudi s pravnimi obveznostmi, ki imajo lahko različne časovne roke. Amela Žrt, partnerka v odvetniški pisarni CMS Slovenia, je izpostavila, da organizacije vnaprej vedo, katere regulatorne, pogodbene, zavarovalne obveznosti in obveznosti s področja varstva osebnih podatkov veljajo zanje, koga morajo obvestiti in v kakšnem roku. Pogodbeni roki so lahko celo krajši od regulatornih, zato so jasno določene odgovornosti med krizo še posebej pomembne.
Konferenco je podprl glavni partner A1 Slovenija ter partnerja PwC Slovenija in NLB.
Fotogalerija je na voljo tukaj.
Foto: Jaka Tai Gubenšek (Mediaspeed)